Рубрика «Безопасность»

Microsoft объявляет о появлении новой вирусной угрозы! Неожиданно она использует сеть альткоинов
Служба анализа угроз Microsoft выявила новый метод кибератаки, при котором злоумышленники используют смарт-контракты в блокчейне $BNB для распространения инструкций вредоносного ПО. По данным Microsoft, злоумышленники используют метод “EtherHiding” на взломанных веб-сайтах. В этом методе, вместо получения вредоносных инструкций напрямую с классического сервера, контролируемого злоумышленниками, они извлекаются из смарт-контракта в сети $BNB Smart Chain через шлюз …
Trezor: Ваши ключи всегда у кого-то. И этим человеком должны быть вы.

Если у вас есть аппаратный кошелек и вы последние несколько дней переживали, я вас полностью понимаю. Недавний инцидент с Coldcard был серьезным, и реальные люди потеряли реальные деньги — это ни в коем случае нельзя сбрасывать со счетов. Одна компания допустила серьезную ошибку в одной из ключевых задач аппаратного кошелька — генерации надежной случайности для …

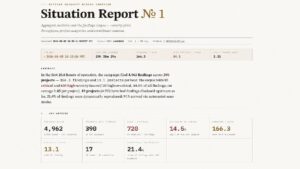
«Красная команда» Биткойна обнаружила 4 962 уязвимости после взлома Coldcard

Реакция на уязвимость Coldcard Уязвимость аппаратного кошелька Coldcard привела к потере биткойнов ($BTC) у долгосрочных держателей из-за ошибки в прошивке, обнаруженной еще в марте 2021 года. Убытки превысили 116 миллионов долларов: с более чем 5 200 адресов было похищено свыше 1 800 $BTC. Этот инцидент послужил толчком к созданию волонтерской инициативы под названием «Bitcoin Red …

От пропаганды до планирования атак: как террористы используют нейросети

Террористические организации все активнее используют искусственный интеллект для пропаганды, вербовки, обеспечения безопасности и планирования операций — таковы выводы отчета Центра стратегических и международных исследований (CSIS) «Искусственный интеллект и будущее терроризма», который 10 июля 2026 года опубликовали исследователи Дэниел Байман (Daniel Byman) и В.С. Субраманян (V.S. Subrahmanian). Работа охватывает сети, связанные с «Аль-Каидой»* и «Исламским государством»** …

Аналитик по безопасности указывает на уязвимое место в процессе заморозки транзакций Tether в блокчейне

Дарси, специалист по возвращению активов в блокчейне и соучредитель FlashRescue, рассказала, что целевые средства выпали из кошелька, пока Tether находился в процессе его заморозки. В 2026 году Circle неоднократно подвергалась критике за слишком редкое замораживание средств, помеченных как подозрительные или украденные. А теперь Tether, которую долгое время хвалили за замораживание средств, критикуют за то, насколько …

Отчет: Владельцы криптовалюты потеряли 30 млн долларов из-за растущего числа атак с использованием «Wrench» по всему миру

Эти преступления относятся к категории, которую исследователи в области безопасности называют «атаками с гаечным ключом». Этот термин происходит от старой интернет-шутки о хакинге: каким бы надежным ни был пароль, преступник может обойти его с помощью гаечного ключа за пять долларов и физического давления. На практике это означает вторжения в дома, похищения и ситуации с заложниками, …

Кубики против хакеров: почему южнокорейские биткоинеры не пострадали от взлома Coldcard

Южнокорейское сообщество держателей биткоина практически не понесло прямых потерь во время атаки на аппаратный кошелек Coldcard — при том, что устройство было широко распространено именно среди самых опытных местных пользователей. Ошибка в генерации случайных чисел в отдельных моделях Coldcard позволила злоумышленникам получить доступ к уязвимым seed-фразам и вывести биткоины по крайней мере 15 злоумышленникам. Совокупные …

Мошенники придумали новую схему кражи XRP у ходлеров

Бывший технический директор компании Ripple Дэвид Шварц (David Schwartz) рассказал о новой схеме мошенников, ориентированной на долгосрочных инвесторов в криптовалюту $XRP. Злоумышленники создали почти идеальную копию официального вебсайта Ripple, чтобы обманом выманить у инвесторов их $XRP. Фейковая платформа оформлена как настоящий сайт Ripple: темно-синий цвет, фирменные шрифты, логотип и кнопка «Купить $XRP». Увидев скриншот нового …

В Ledger предупредили об ИИ-рисках на фоне взлома Coldcard

Эксплуатация уязвимости в Coldcard показала необходимость пересмотра проверки генераторов случайности в устройствах для хранения биткоина. Об этом заявил CTO Ledger Шарль Гийме, пишет Decrypt. По его словам, инцидент показал ограниченность подхода «открытый код значит проверенный код». Специалист указал на то, что ошибка находилась в публичной базе более пяти лет, но не была обнаружена до начала …

➤

Получайте крипто-новости первыми в нашем телеграм канале !

Close Welcome Bar